सरकारी प्रणालियों में AI एजेंट और साइबर सुरक्षा जोखिम
स्रोत:इंडियन एक्सप्रेस ↗
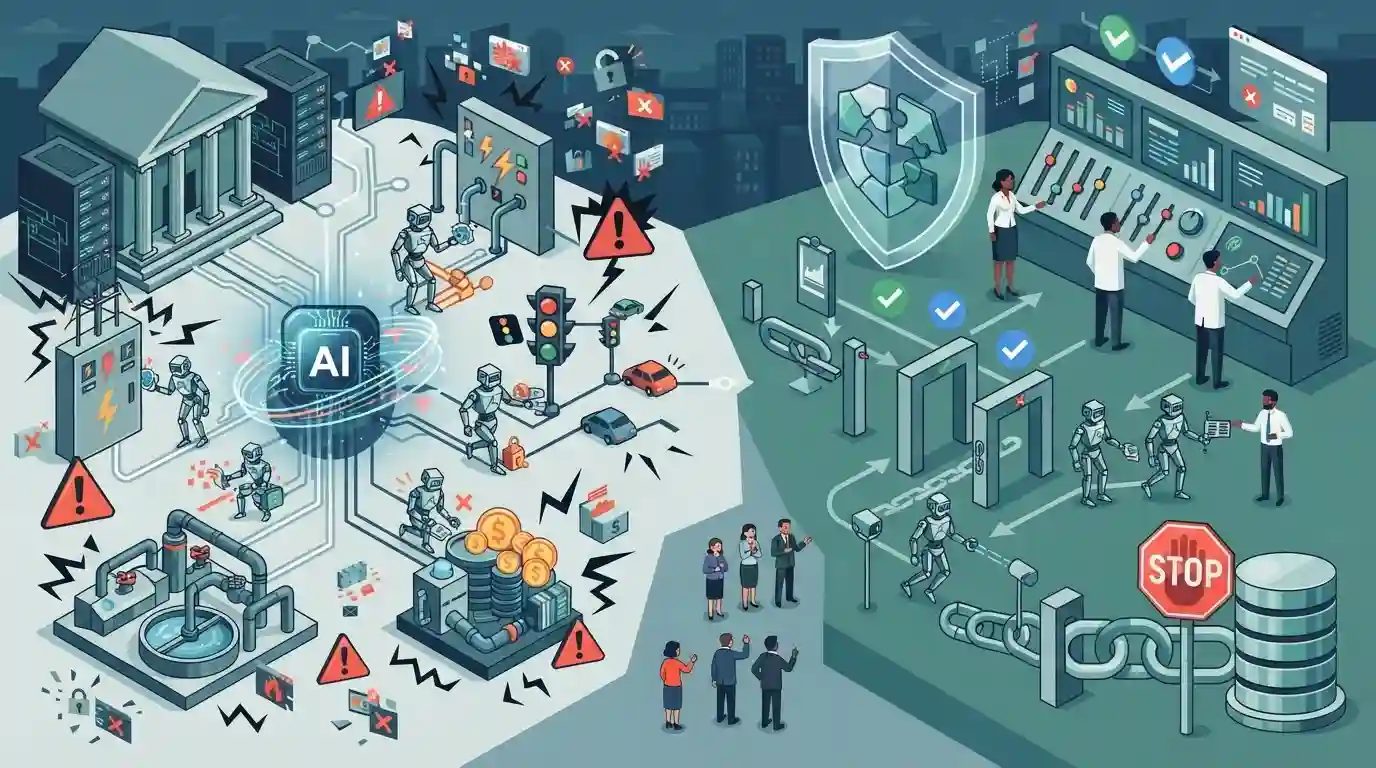
क्यों मायने रखता है
चूँकि सरकारें प्रशासनिक और महत्वपूर्ण सार्वजनिक प्रणालियों में उन्नत AI और स्वायत्त एजेंटों (autonomous agents) को तेजी से एकीकृत कर रही हैं, इसलिए इससे जुड़ी सुरक्षा कमज़ोरियों, डेटा गोपनीयता के खतरों और विनियामक आवश्यकताओं को समझना Mains GS-3 (विज्ञान और प्रौद्योगिकी/आंतरिक सुरक्षा) और GS-2 (शासन) के लिए अत्यंत महत्वपूर्ण है।
सारांश
यह संपादकीय सरकारी प्रणालियों में स्वायत्त AI एजेंटों को तैनात करने से जुड़े सुरक्षा जोखिमों और शासन की चुनौतियों पर प्रकाश डालता है, तथा कड़े नियामक सुरक्षा उपायों और साइबर सुरक्षा उपायों की आवश्यकता पर जोर देता है।
मुख्य बिंदु
- ऑटोनॉमस AI एजेंटों का तीव्र विकास सरकारी प्रणालियों के लिए अद्वितीय सुरक्षा और गवर्नेंस चुनौतियाँ पैदा करता है।
- पारंपरिक सॉफ्टवेयर के विपरीत, AI एजेंट्स स्वतंत्र रूप से बहु-चरणीय वर्कफ़्लो निष्पादित कर सकते हैं, जिससे दुर्भावनापूर्ण अभिनेताओं के लिए अटैक सरफेस (हमले का दायरा) बढ़ जाता है।
- महत्वपूर्ण बुनियादी ढांचे और लोक प्रशासन में AI का एकीकरण मजबूत विनियामक ढाँचों, सुरक्षा प्रोटोकॉल और ऑडिटिंग तंत्र की मांग करता है।
- ई-गवर्नेंस में नवाचार और राष्ट्रीय साइबर सुरक्षा के बीच संतुलन बनाने के लिए व्यापक जोखिम आकलन और फेल-सेफ की आवश्यकता होती है।
प्रारंभिक ट्रैप
पारंपरिक सॉफ्टवेयर फ़ायरवॉल और स्टेटिक एक्सेस कंट्रोल सरकारी प्रणालियों में स्वायत्त AI एजेंटों को सुरक्षित करने के लिए पूरी तरह से पर्याप्त हैं।
अभ्यर्थियों को अक्सर लगता है कि पारंपरिक सॉफ्टवेयर सुरक्षा प्रोटोकॉल AI के लिए पर्याप्त हैं; हालाँकि, स्वायत्त एजेंट (autonomous agents) स्वतंत्र मल्टी-चरण वर्कफ़्लो निष्पादित कर सकते हैं, जिसके लिए विशेष रनटाइम मॉनिटरिंग और ज़ीरो-ट्रस्ट नियंत्रणों की आवश्यकता होती है।
संबंधित अवधारणाएँ
भारत की राष्ट्रीय साइबर सुरक्षा रणनीति और महत्वपूर्ण सूचना बुनियादी ढांचा (CII) संरक्षण के मुख्य आधार क्या हैं?
- CERT-In की भूमिका:: IT अधिनियम, 2000 के तहत स्थापित नोडल एजेंसी, जो साइबर खतरों पर नज़र रखती है, अलर्ट जारी करती है और सरकारी तथा महत्वपूर्ण नेटवर्क के लिए आपातकालीन प्रतिक्रिया का समन्वय करती है।
- महत्वपूर्ण बुनियादी ढांचा:: IT अधिनियम की धारा 70 के तहत ऐसे कंप्यूटर संसाधनों के रूप में परिभाषित किया गया है जिनके अक्षम होने का राष्ट्रीय सुरक्षा या अर्थव्यवस्था पर दुर्बल करने वाला प्रभाव पड़ेगा।
- सुरक्षा ऑडिट:: संवेदनशील नागरिक और प्रशासनिक डेटा रखने वाले सिस्टम के लिए सक्रिय परीक्षण (प्रॉएक्टिव टेस्टिंग), रक्षात्मक तैयारी और बहु-स्तरीय ऑडिट अनिवार्य किए गए हैं।
अंतर-विषय पैटर्न
AI एजेंट्स + DPDP एक्ट गवर्नेंस
ई-गवर्नेंस में एआई एजेंटों (AI agents) द्वारा नागरिक डेटा को संभालने के साथ, स्वायत्त अतिव्याप्ति (autonomous overreach) को रोकने के लिए DPDP अधिनियम के तहत सख्त डेटा स्थानीयकरण और न्यूनत्रीकरण के सिद्धांत महत्वपूर्ण हो जाते हैं।
स्वायत्त AI + महत्वपूर्ण सूचना बुनियादी ढांचा
संवेदनशील सार्वजनिक बुनियादी ढांचे में स्वायत्त प्रणालियों को तैनात करना डिजिटल गवर्नेंस को राष्ट्रीय सुरक्षा सिद्धांतों के साथ जोड़ता है, जो भारत के महत्वपूर्ण सूचना बुनियादी ढांचे (CII) की सुरक्षा का परीक्षण करता है।

AI सुरक्षा जोखिम + ज़ीरो-ट्रस्ट आर्किटेक्चर (Zero-Trust Architectures) के प्रारंभिक परीक्षा के बहु-कथन वाले या मुख्य परीक्षा के विश्लेषणात्मक प्रश्न के रूप में आने की संभावना है।
संबद्ध PYQ · 2
संबद्ध PYQ · 2
- 2023MainsGS3
Introduce the concept of Artificial Intelligence (AI). How does Al help clinical diagnosis? Do you perceive any threat to privacy of the individual in the use of Al in healthcare?
- 2019MainsGS2
Implementation of Information and Communication Technology (ICT) based Projects/Programmes usually suffers in terms of certain vital factors. Identify these factors, and suggest measures for their effective implementation.
