सोशल मीडिया पर प्रतिबंध बच्चों की डिजिटल सुरक्षा सुनिश्चित करने में विफल
स्रोत:द हिंदू ↗
क्यों मायने रखता है
2025 की मेन्स (Mains) में डिजिटल युग में बच्चों की सुरक्षा में NCPCR की भूमिका पर सीधे सवाल पूछे जाने के संदर्भ में, यह विषय सामाजिक न्याय (GS2) और प्रौद्योगिकी विनियमन (GS3) के एक प्रमुख अभिसरण को दर्शाता है। संतुलित प्रशासनिक उत्तर लिखने के लिए 'प्रतिबंध' (banning) और 'विनियमन' (regulating) के बीच के सूक्ष्म अंतर को समझना अत्यंत आवश्यक है।
सारांश
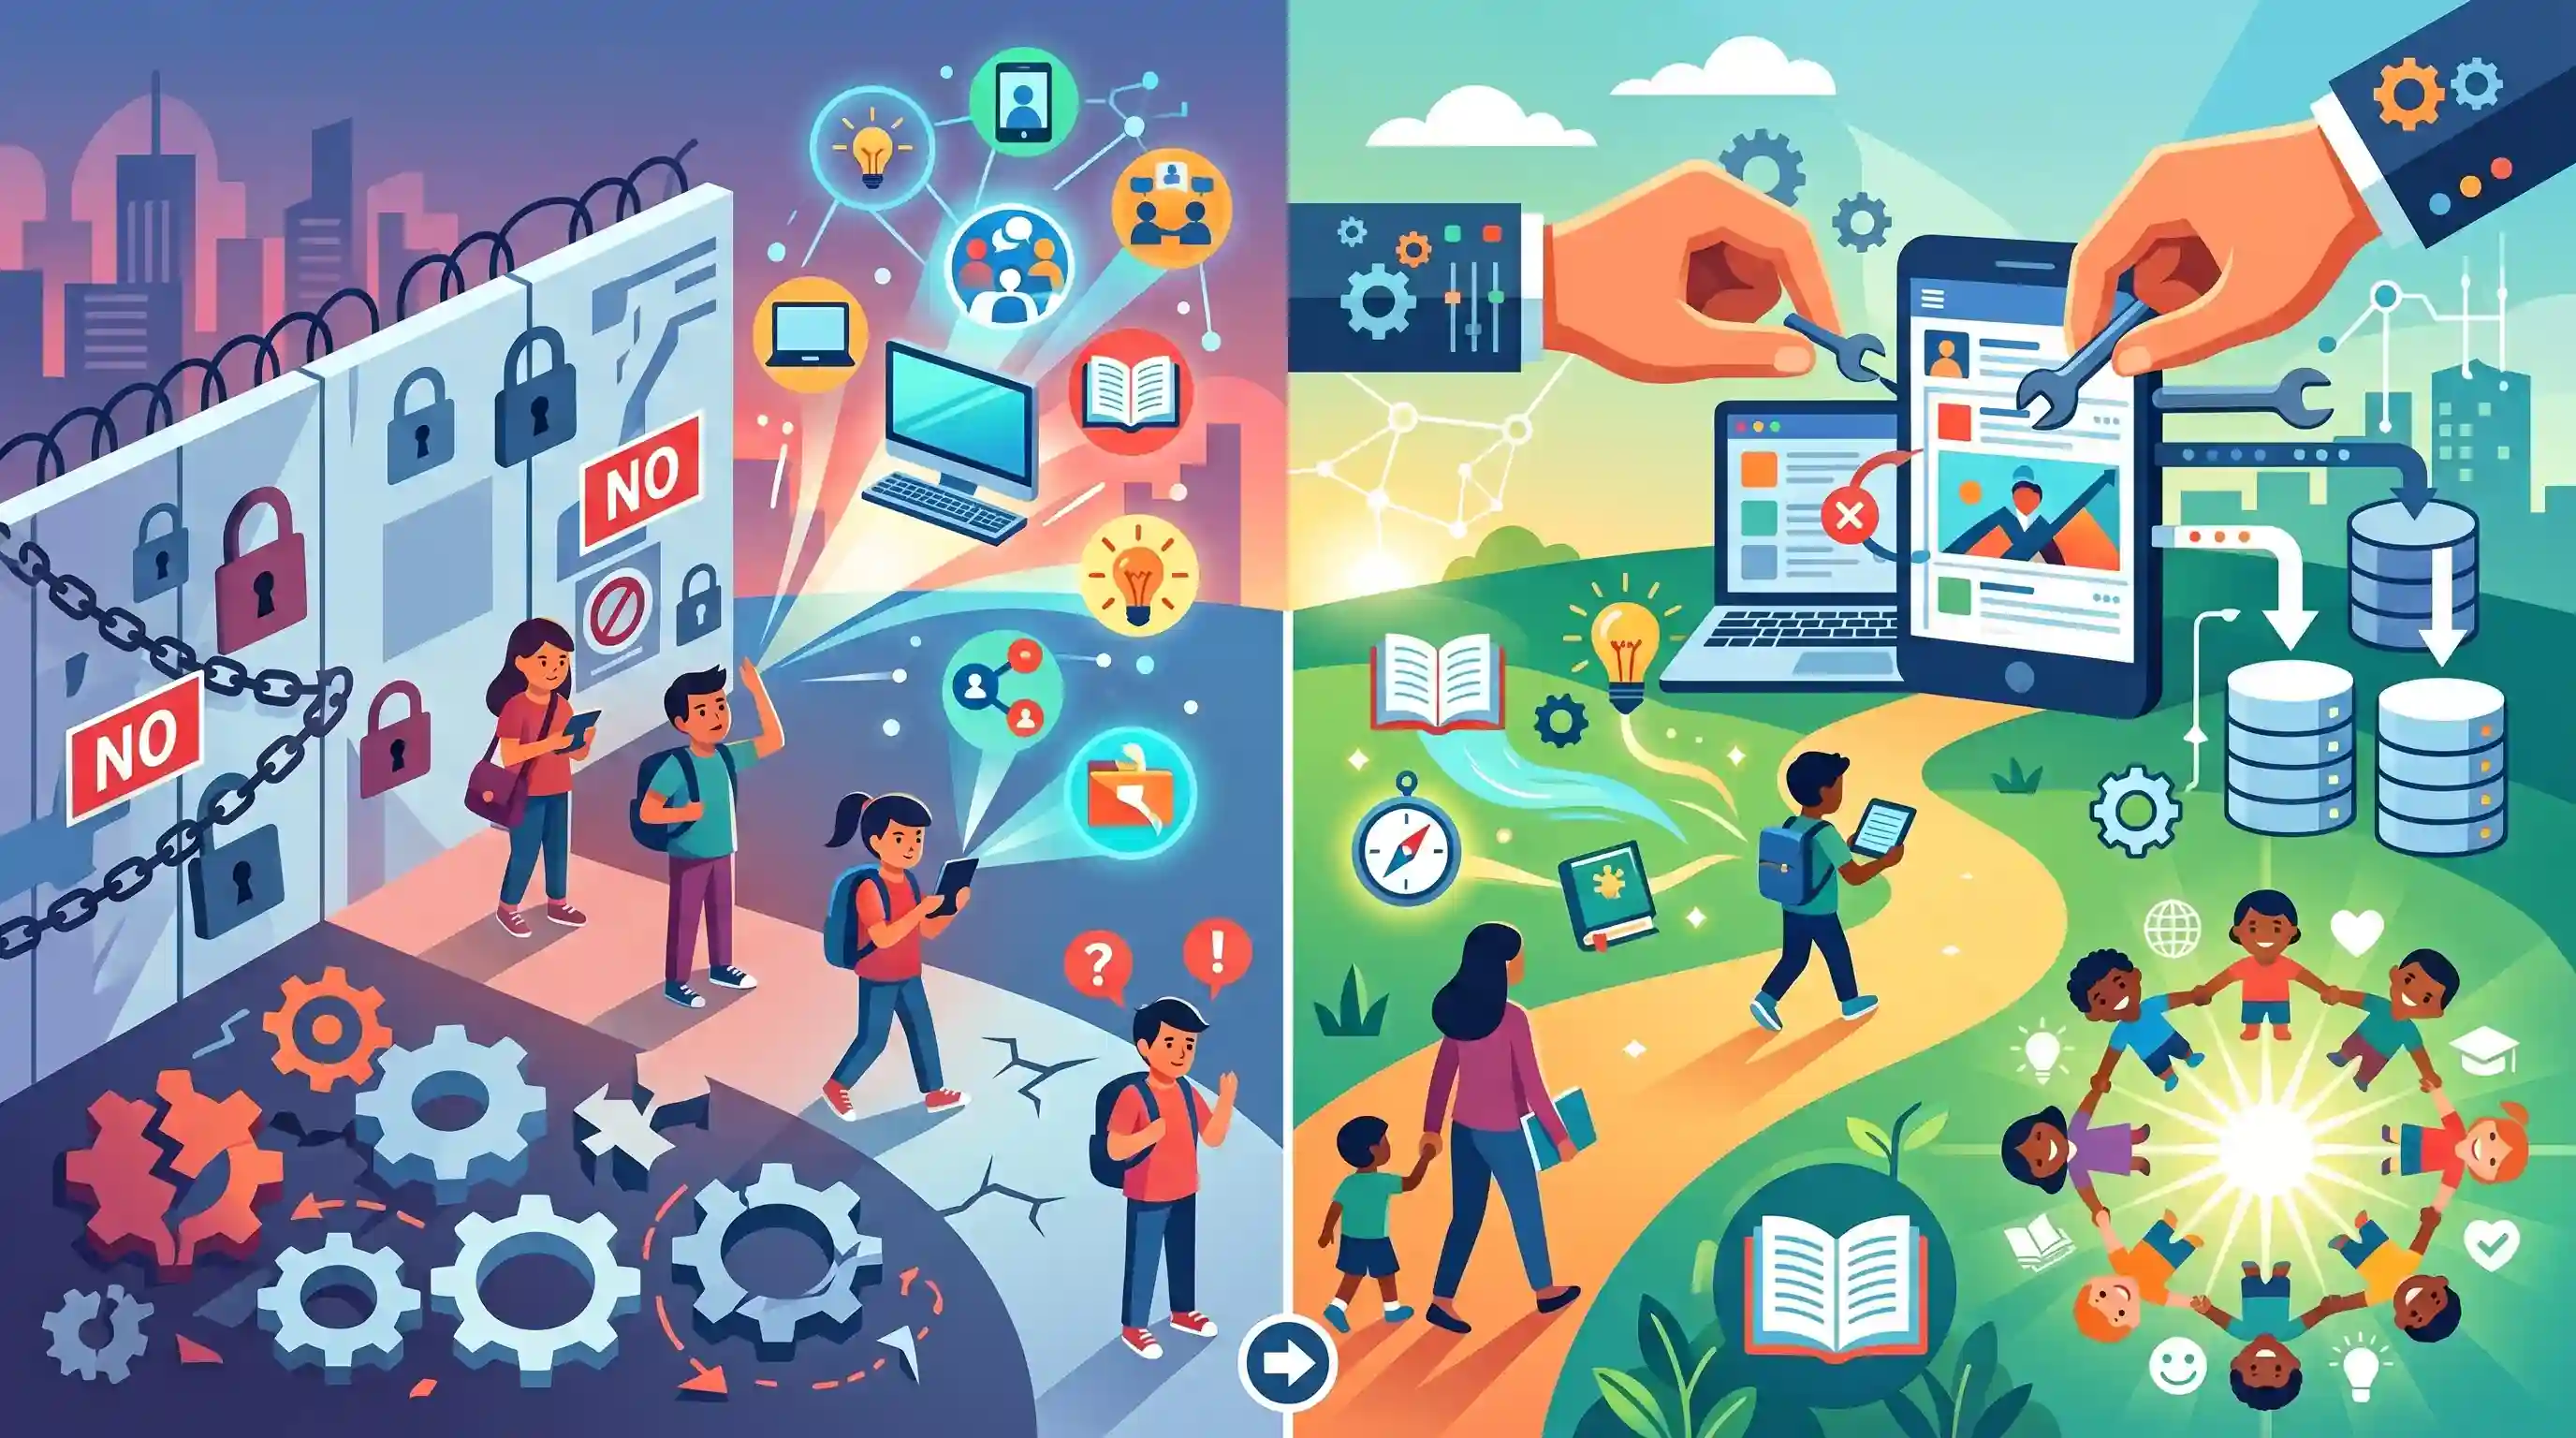
नाबालिगों के लिए सोशल मीडिया पर प्रतिबंध लगाने को लेकर वैश्विक बहस, जिसे हाल ही में ऑस्ट्रेलिया द्वारा 16 वर्ष से कम उम्र के बच्चों पर प्रतिबंध लगाने के प्रयास से बल मिला है, बच्चों की ऑनलाइन सुरक्षा को लेकर बढ़ती चिंताओं को रेखांकित करती है। हालांकि, विशेषज्ञों का तर्क है कि पूर्ण प्रतिबंध प्रतिकूल (counterproductive), तकनीकी रूप से अव्यावहारिक हैं, और इससे बच्चों को आवश्यक डिजिटल अधिकारों, शैक्षिक संसाधनों और सामाजिक समर्थन से वंचित करने का जोखिम है। व्यापक प्रतिबंधों के बजाय, नीति निर्माताओं को 'safety by design' नियमों के माध्यम से तकनीकी प्लेटफार्मों को उनकी लत लगाने वाली एल्गोरिदम और लक्षित डेटा प्रथाओं के लिए जवाबदेह ठहराने को प्राथमिकता देनी चाहिए। इसके अलावा, बच्चों को मजबूत डिजिटल साक्षरता से लैस करना और अभिभावकीय मार्गदर्शन को सुदृढ़ करना डिजिटल युग में अधिक टिकाऊ और दीर्घकालिक सुरक्षा प्रदान करता है।
मुख्य बिंदु
- नाबालिगों के लिए सोशल मीडिया पर पूर्ण प्रतिबंध (जैसे ऑस्ट्रेलिया का हालिया प्रस्ताव), VPN और फर्जी प्रोफाइल जैसे आसान विकल्पों के कारण मुख्य रूप से अप्रवर्तनीय हैं।
- प्रतिबंधों से अनपेक्षित परिणामों का जोखिम रहता है, जैसे कि किशोरों को महत्वपूर्ण पियर-सपोर्ट नेटवर्क से अलग करना, उन्हें सूचना तक पहुँच से वंचित करना, और संभावित रूप से उन्हें इंटरनेट के अनियंत्रित और अंधेरे कोनों की ओर धकेलना।
- नीति का ध्यान उपयोगकर्ता प्रतिबंध से स्थानांतरित होकर प्लेटफॉर्म की जवाबदेही पर होना चाहिए, जो तकनीकी कंपनियों को 'Safety by Design' ढांचे को अपनाने, लत लगाने वाले एल्गोरिदम पर अंकुश लगाने और नाबालिगों से डेटा संचयन (data harvesting) को प्रतिबंधित करने के लिए बाध्य करे।
- व्यापक डिजिटल साक्षरता कार्यक्रमों के माध्यम से बच्चों और अभिभावकों को सशक्त बनाना, तकनीक तक पहुँच पर कृत्रिम बाधाएँ लगाने की तुलना में एक अधिक सुदृढ़ रणनीति है।
- भारत में, NCPCR जैसे संस्थानों को व्यापक डिजिटल बाल संरक्षण दिशा-निर्देश तैयार करने चाहिए जो सुरक्षा के साथ-साथ अभिव्यक्ति और भागीदारी के मौलिक अधिकारों के बीच संतुलन स्थापित करें।
महत्वपूर्ण शब्द
डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम (DPDP अधिनियम) 2023

डिजिटल डेटा गोपनीयता के लिए भारत का 2023 का ढांचा। नाबालिगों (18 वर्ष से कम आयु) के लिए, यह 'सत्यापन योग्य माता-पिता की सहमति' (verifiable parental consent) अनिवार्य बनाता है और बच्चों को शोषण से बचाने के लिए 'व्यवहारात्मक ट्रैकिंग' (behavioral tracking) या 'लक्षित विज्ञापन' (targeted advertising) को प्रतिबंधित करता है।
UPSC context
GS Paper 2: शासन और नीति; GS Paper 3: आंतरिक सुरक्षा। डेटा प्राइवेसी और निजता के अधिकार (अनुच्छेद 21) के प्रति जागरूकता का परीक्षण करता है।
राष्ट्रीय बाल अधिकार संरक्षण आयोग (NCPCR)
CPCR अधिनियम, 2005 के तहत स्थापित एक सांविधिक निकाय, जिसका उद्देश्य यह सुनिश्चित करना है कि सभी भारतीय कानून और नीतियां बाल अधिकारों और UN Convention on the Rights of the Child के अनुरूप हों।
UPSC context
GS पेपर 2: सांविधिक/नियामक निकाय। बच्चों जैसे संवेदनशील वर्गों के लिए संस्थागत सुरक्षा उपायों के ज्ञान का परीक्षण करता है।
बिग टेक
प्रमुख वैश्विक प्रौद्योगिकी कंपनियाँ (जैसे Meta, Google) जिनकी बाजार शक्ति और एल्गोरिदम सार्वजनिक विमर्श, निजता और प्रतिस्पर्धा को महत्वपूर्ण रूप से प्रभावित करते हैं, जिससे भारत के IT Rules 2021 जैसे विशेष नियामक ढांचों की आवश्यकता होती है।
UPSC context
GS पेपर 3: विज्ञान एवं तकनीक / अर्थव्यवस्था। डिजिटल अर्थव्यवस्था में एंटीट्रस्ट कानूनों, मध्यस्थ जवाबदेही और प्लेटफॉर्म जवाबदेही से संबंधित है।
डिजाइन द्वारा सुरक्षा
एक नियामक दृष्टिकोण जिसके तहत टेक प्लेटफॉर्म्स के लिए यह अनिवार्य होता है कि वे विकास के चरण से ही उत्पाद के आर्किटेक्चर में सुरक्षा और प्राइवेसी फीचर्स (जैसे लत लगाने वाले 'autoplay' को अक्षम करना या मजबूत रिपोर्टिंग टूल्स प्रदान करना) को एकीकृत करें।
UPSC context
GS पेपर 2: गवर्नेंस; GS पेपर 3: टेक्नोलॉजी। उभरती प्रौद्योगिकियों के लिए सक्रिय (proactive) बनाम प्रतिक्रियाशील (reactive) विनियामक मॉडल की समझ का परीक्षण करता है।
डिजिटल साक्षरता
विभिन्न डिजिटल प्लेटफॉर्मों का उपयोग करके जानकारी खोजने, मूल्यांकन करने और संवाद करने की क्षमता। बाल संरक्षण के संदर्भ में, इसमें अल्पवयस्कों को ऑनलाइन जोखिमों को पहचानने और स्क्रीन एडिक्शन को प्रबंधित करने के कौशल से लैस करना शामिल है।
UPSC context
GS Paper 2: सामाजिक न्याय (शिक्षा)। डिजिटल डिवाइड को पाटने और डिजिटल युग में मानव संसाधन विकास सुनिश्चित करने के लिए आवश्यक।
प्रारंभिक ट्रैप
डिजिटल पर्सनल डेटा प्रोटेक्शन (DPDP) एक्ट 2023, 18 वर्ष से कम आयु के नाबालिगों को सोशल मीडिया अकाउंट बनाने से स्पष्ट रूप से प्रतिबंधित करता है।
DPDP Act बच्चों के डेटा की प्रोसेसिंग के लिए सत्यापन योग्य माता-पिता की सहमति की आवश्यकता रखता है और लक्षित विज्ञापनों (targeted ads) पर प्रतिबंध लगाता है; यह सीधे तौर पर अकाउंट बनाने पर प्रतिबंध नहीं लगाता है।
संबंधित अवधारणाएँ
DPDP अधिनियम 2023 विशेष रूप से बच्चों के डेटा के प्रसंस्करण को कैसे विनियमित करता है?
- अभिभावकीय सहमति: डेटा फिडुशियरी के लिए किसी भी बच्चे (18 वर्ष से कम आयु) के व्यक्तिगत डेटा को प्रोसेस करने से पहले माता-पिता या कानूनी अभिभावक की सत्यापन योग्य सहमति प्राप्त करना अनिवार्य है।
- लक्षित विज्ञापनों पर प्रतिबंध लगाना: यह अधिनियम स्पष्ट रूप से प्लेटफॉर्म्स को बच्चों की ट्रैकिंग, व्यवहार संबंधी निगरानी या उन पर लक्षित विज्ञापन करने से प्रतिबंधित करता है।
- नुकसान को रोकना: डेटा फिडुशियरी (Data Fiduciaries) डेटा को ऐसी किसी भी रीति से प्रोसेस नहीं कर सकते हैं, जिससे बच्चे के कल्याण पर कोई भी हानिकारक प्रभाव पड़ने की संभावना हो।
बाल अधिकारों के संबंध में NCPCR का वैधानिक अधिदेश क्या है?
- वैधानिक उत्पत्ति: यह बालक अधिकार संरक्षण आयोग (CPCR) अधिनियम, 2005 के तहत स्थापित एक वैधानिक निकाय है।
- संधि संरेखण: यह सुनिश्चित करने की जिम्मेदारी सौंपी गई है कि सभी कानून और नीतियां संविधान और संयुक्त राष्ट्र बाल अधिकार सम्मेलन (UNCRC) में निहित बाल अधिकारों के अनुरूप हों।
- स्वत: संज्ञान की शक्तियां: बाल अधिकारों के हनन का स्वतः संज्ञान लेने और अभियोजन या उपचारात्मक कार्रवाई की अनुशंसा करने हेतु सशक्त।
अंतर-विषय पैटर्न
तकनीकी नीति बनाम सार्वजनिक स्वास्थ्य
यह बहस टेक रेगुलेशन को विशुद्ध साइबर सुरक्षा से सार्वजनिक स्वास्थ्य की ओर स्थानांतरित करती है, जो 'एडिक्टिव एल्गोरिदम' (addictive algorithms) को GS-2 की स्वास्थ्य सेवा चुनौतियों और GS-3 की IT मध्यवर्ती (intermediary) जिम्मेदारियों से जोड़ती है।
VPN और नियामकीय आर्बिट्रेज
VPN के कारण प्रवर्तन की विफलताएँ, ऑनलाइन रियल-मनी गेमिंग को विनियमित करने और ऑफशोर प्लेटफॉर्म्स के खिलाफ IT नियम 2021 को लागू करने में भारत की चुनौतियों को दर्शाती हैं।
डिजिटल अधिकार बनाम राज्य का पितृवाद
UNCRC डिजिटल अधिकारों को मान्यता देता है। नाबालिगों के लिए अनुच्छेद 19(1)(a) (अभिव्यक्ति) और अनुच्छेद 21 (सुरक्षित वातावरण) के बीच संतुलन बनाना Mains के लिए एक विशिष्ट संवैधानिक तनाव उत्पन्न करता है।

Prelims 2026 में DPDP अधिनियम 2023 के तहत सटीक आयु सीमा (18 वर्ष) और "सत्यापन योग्य माता-पिता की सहमति" (verifiable parental consent) संबंधी प्रावधानों का परीक्षण करने वाले प्रश्न की अपेक्षा करें।
संबद्ध PYQ · 4
संबद्ध PYQ · 4
- 2025MainsGS2
The National Commission for Protection of Child Rights has to address the challenges faced by children in the digital era. Examine the existing policies and suggest measures the Commission can initiate to tackle the issue.
- 2021MainsGS2
Has digital illiteracy, particularly in rural areas, coupled with lack of Information and Communication Technology (ICT) accessibility hindered socio-economic development? Examine with justification.
- 2024MainsGS3
Social media and encrypting messaging services pose a serious security challenge. What measures have been adopted at various levels to address the security implications of social media? Also suggest any other remedies to address the problem.
- 2016MainsGS3
Use of Internet and social media by non-state actors for subversive activities is a major security concern. How have these been misused in the recent past? Suggest effective guidelines to curb the above threat.
